


Si vous exploitez un réseau d'entreprise moderne, vous savez que la visibilité est essentielle. Qu'il s'agisse de résoudre un ralentissement persistant du Wi-Fi de votre campus, de traquer un appareil malveillant siphonnant des données sensibles ou d'auditer les performances des applications dans l'ensemble de votre organisation, la couche centrale est l'endroit où converge tout le trafic. C'est pourquoi la configuration de la mise en miroir des ports, souvent appelée SPAN (Switched Port Analyzer) ou RSPAN (Remote SPAN), sur votre commutateur de couche principale est l'une des étapes les plus critiques pour obtenir les informations dont vous avez besoin.
Ayant passé la dernière décennie à travailler avec des architectes de réseaux d'entreprise et des équipes informatiques, j'ai pu constater par moi-même comment une couche centrale mal configurée peut faire dérailler même les opérations réseau les mieux planifiées. Et même si la mise en miroir des ports semble simple sur le papier, la mettre en place correctement sur un commutateur de couche principale (l'épine dorsale qui connecte toutes vos couches de distribution et d'accès) nécessite une planification minutieuse pour éviter les baisses de performances ou les lacunes de visibilité. Aujourd'hui, je vous explique exactement comment configurer la mise en miroir des ports sur votre commutateur de couche principale, avec des informations adaptées aux équipes qui s'appuient sur un équipement réseau fiable et hautes performances.
Tout d’abord, expliquons clairement ce que fait réellement la mise en miroir des ports et pourquoi elle est spécifiquement importante pour les couches principales. La mise en miroir de ports copie le trafic d'un ou plusieurs ports sources (ou VLAN, ou même d'instances de routage entières) et envoie ce trafic dupliqué vers un port de destination où votre outil de surveillance, comme un renifleur de paquets, un système de détection d'intrusion (IDS) ou un moniteur de performances réseau (NPM), est connecté. Contrairement aux commutateurs de couche d'accès, les commutateurs de couche centrale gèrent l'essentiel du trafic inter-VLAN, les liaisons WAN et les connexions aux batteries de serveurs critiques. Cela signifie qu'une configuration de miroir de port peut vous donner une vue globale du trafic circulant sur l'ensemble de votre réseau, et pas seulement sur un seul service ou bâtiment.
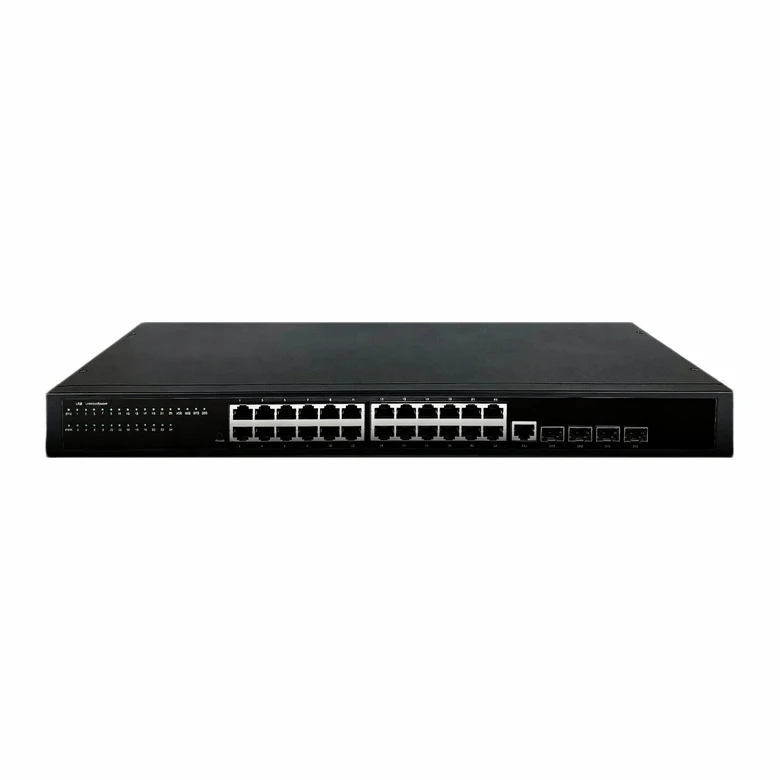
Avant de plonger dans la configuration, parlons de l'équipement qui fonctionne le mieux pour les déploiements de couches principales. Vous avez besoin d'un commutateur conçu pour gérer un débit élevé, prenant en charge des fonctionnalités de mise en miroir avancées et pouvant évoluer à mesure que votre réseau se développe. Si vous évaluez les options, un commutateur Core Layer robuste n’est pas négociable. Ces commutateurs sont conçus pour donner la priorité au routage à grande vitesse, à une faible latence et à la capacité de traiter le trafic en miroir sans perdre de données critiques. Pour de nombreuses équipes de taille moyenne et d'entreprise, un commutateur Gigabit géré de couche 3 offre la flexibilité de mettre en miroir le trafic sur les interfaces acheminées, et pas seulement sur les ports commutés, ce qui est essentiel pour visualiser le trafic inter-VLAN et inter-sites. Pour les petites équipes ou les déploiements de succursales, un commutateur Gigabit PoE géré à 24 ports peut souvent assurer une double fonction, prenant en charge l'alimentation des points d'accès ou des caméras IP tout en gérant les tâches de mise en miroir principales. Et si vous gérez un campus comprenant plusieurs bâtiments, un commutateur réseau de campus prenant en charge RSPAN vous permettra de refléter le trafic depuis des sites distants jusqu'à votre station de surveillance centrale, quelle que soit la dispersion géographique de votre équipe.
Passons maintenant aux étapes de configuration. Je vais baser cela sur le flux de travail CLI standard pour la plupart des commutateurs centraux d'entreprise modernes. Nous utiliserons Cisco IOS comme référence, mais la logique de base s'applique à la plupart des fournisseurs, notamment Arista, Juniper et notre propre gamme de commutateurs centraux L3. Avant de commencer une configuration, vous ne pouvez absolument pas ignorer quelques vérifications préalables au déploiement. Les ignorer est l'erreur n°1 que je vois commettre par les équipes lors de la configuration de la mise en miroir des ports sur leurs couches principales.
Tout d’abord, évaluez votre volume de trafic. Les commutateurs de couche centrale gèrent des térabits de trafic chaque jour. Si vous mettez en miroir trop de ports à large bande passante à la fois, vous surchargerez le port de destination et provoquerez des pertes de paquets, ce qui rendra vos données de surveillance inutiles. Règle générale : la bande passante totale de tous vos ports sources ne doit pas dépasser la vitesse de votre port de destination. Si vous mettez en miroir deux liaisons montantes de 10 Gbit/s, vous aurez besoin d'au moins un port de destination de 20 Gbit/s ou utilisez RSPAN pour distribuer le trafic en miroir sur plusieurs ports de destination. Deuxièmement, confirmez que votre commutateur prend en charge le type de mise en miroir dont vous avez besoin. Local SPAN sert à mettre en miroir le trafic au sein du même commutateur, tandis que RSPAN sert à mettre en miroir le trafic sur différents commutateurs de votre réseau. Si vous disposez d’une configuration principale multisite, RSPAN n’est pas négociable. Troisièmement, créez un VLAN dédié pour votre trafic RSPAN (si vous l'utilisez). Ce VLAN ne doit pas transporter le trafic utilisateur, pour éviter les conflits et garantir que les données en miroir restent isolées et sécurisées.
Une fois ces vérifications terminées, passons en revue la configuration étape par étape d'un SPAN local typique sur un commutateur de couche principale. Nous supposerons que vous mettez en miroir le trafic de deux ports de liaison montante principaux (GigabitEthernet 0/1 et GigabitEthernet 0/2) vers un port de destination (GigabitEthernet 0/48) connecté à votre NPM, et nous utilisons un commutateur Gigabit géré de couche 3 comme exemple.
Étape 1 : Entrez en mode de configuration globale. Tout d’abord, connectez-vous à votre commutateur via SSH ou un câble de console, et tapez activer pour accéder au mode d’exécution privilégié, puis configurez le terminal pour accéder à la configuration globale.
switch> activer le switch# configurer le terminal switch(config)#Étape 2 : Définissez vos ports sources. Ensuite, spécifiez les ports que vous souhaitez mettre en miroir. Vous pouvez mettre en miroir le trafic entrant (trafic entrant dans le commutateur), le trafic sortant (trafic sortant du commutateur), ou les deux. Pour la surveillance de la couche principale, je recommande généralement de refléter les deux directions pour obtenir une vue complète du flux de trafic. Si vous souhaitez mettre en miroir un VLAN au lieu de ports individuels, vous pouvez utiliser le mot-clé vlan, mais soyez prudent : la mise en miroir d'un VLAN entier peut générer une énorme quantité de trafic en miroir, ne le faites donc que si vous avez absolument besoin d'une visibilité complète sur ce domaine de diffusion.
switch(config)# surveiller la session 1 interface source GigabitEthernet 0/1 les deux switch(config)# surveiller la session 1 interface source GigabitEthernet 0/2 les deuxIci, nous créons une nouvelle session de surveillance (la session 1 est standard, mais vous pouvez utiliser n'importe quel numéro) et spécifions les ports sources 0/1 et 0/2 avec le mot-clé pour capturer le trafic entrant et sortant.
Étape 3 : Définissez votre port de destination. Maintenant, définissez le port de destination auquel votre outil de surveillance est connecté. Important : le port de destination ne doit être utilisé pour aucun autre trafic réseau. Si tel est le cas, vous aurez une boucle qui perturbera votre réseau central. Nous désactivons également DTP (Dynamic Trunking Protocol) et PAgP (Port Aggregation Protocol) sur le port de destination pour empêcher les agrégations indésirables, puis le définissons comme destination SPAN.
switch(config)# surveiller la session 1 interface de destination GigabitEthernet 0/48 switch(config)# interface GigabitEthernet 0/48 switch(config-if)# accès au mode switchport switch(config-if)# switchport access vlan 1 ! Utilisez un VLAN factice pour empêcher le trafic utilisateur de changer (config-if)# pas de commutateur automatique de négociation (config-if)# quitterAttendez : si vous utilisez RSPAN pour la mise en miroir de commutateurs croisés, le processus est un peu différent. Pour RSPAN, vous devez d'abord créer un VLAN RSPAN dédié. Passons également en revue cette configuration, car elle est essentielle pour les déploiements principaux multisites.
Étape 4 (pour RSPAN uniquement) : configurez le VLAN RSPAN. Tout d'abord, créez un nouveau VLAN pour votre trafic RSPAN et marquez-le comme RSPAN VLAN. Cela garantit que le commutateur le gère correctement pour le trafic en miroir.
commutateur (config) # commutateur vlan 100 (config-vlan) # nom commutateur RSPAN_Monitoring_VLAN (config-vlan) # commutateur distant (config-vlan) # sortieEnsuite, mettez à jour vos sessions source et destination pour utiliser ce VLAN RSPAN. Sur le commutateur source, votre configuration source reste la même, mais la destination est le VLAN RSPAN :
switch(config)# surveiller la session 2 interface source GigabitEthernet 0/1 les deux switch(config)# surveiller la session 2 destination vlan distant 100Ensuite, sur le commutateur distant sur lequel votre outil de surveillance est connecté, vous configurerez une session de destination qui pointe vers le VLAN RSPAN et un port de destination local :
commutateur distant (config) # vlan 100 commutateur distant (config-vlan) # nom RSPAN_Monitoring_VLAN commutateur distant (config-vlan) # commutateur distant à distance (config-vlan) # quitter le commutateur distant (config) # surveiller la session 2 source vlan distant 100 commutateur distant (config) # surveiller la session 2 interface de destination GigabitEthernet 0/24Cela permet au trafic en miroir de votre commutateur de couche principale de traverser votre campus ou votre WAN jusqu'à la station de surveillance, quelle que soit la distance qui les sépare.

Une fois que vous avez effectué la configuration de base, il existe quelques bonnes pratiques spécifiques à la couche principale qui vous éviteront des maux de tête sur toute la ligne. Tout d’abord, testez votre mise en miroir avant de la mettre en production complète. Connectez votre outil de surveillance des tests au port de destination, exécutez un test ping rapide d'un périphérique d'un côté à l'autre du cœur et confirmez que le ping apparaît dans votre capture de paquets. Si vous ne voyez pas de trafic, vérifiez que vos ports source et de destination sont correctement spécifiés et qu'aucune ACL ne bloque le trafic entre les ports source et le reste du réseau. Deuxièmement, limitez ce que vous reflètez. La mise en miroir de tout le trafic principal est un moyen infaillible de submerger votre réseau et vos outils de surveillance. La plupart des commutateurs principaux modernes vous permettent de filtrer le trafic mis en miroir par protocole, adresse IP ou numéro de port. Par exemple, si vous vous souciez uniquement du trafic vers et depuis vos serveurs de base de données, vous pouvez filtrer le trafic en miroir pour inclure uniquement ce sous-ensemble, réduisant ainsi la charge sur votre port de destination et vos outils de surveillance. Troisièmement, surveillez les performances de votre commutateur après avoir configuré la mise en miroir. J'ai vu des équipes mettre en place une mise en miroir et se demander ensuite pourquoi leur couche principale a soudainement une latence plus élevée. Utilisez votre outil de gestion de réseau pour vérifier l'utilisation du processeur et de la mémoire sur votre commutateur de couche principale. Les commutateurs principaux sont conçus pour gérer un débit élevé, mais la mise en miroir est un processus qui consomme des ressources, en particulier sur les modèles bas de gamme. Si votre processeur a augmenté après la configuration d'une grande session miroir, vous devrez peut-être passer à un commutateur de couche centrale plus performant avec des ASIC dédiés pour les tâches de mise en miroir.
Autre point clé : la sécurité. Le trafic en miroir contient toutes les données circulant sur votre réseau central, y compris les identifiants de connexion sensibles, les données clients et les informations commerciales exclusives. Assurez-vous que votre port de destination est physiquement sécurisé (accessible uniquement au personnel autorisé) et que votre outil de surveillance utilise le cryptage pour les données stockées et capturées. Ne connectez jamais un port de destination à un réseau non fiable, car le trafic en miroir peut être intercepté et utilisé à mauvais escient.
Abordons également certaines erreurs courantes que les équipes commettent lors de la configuration de la mise en miroir des ports sur les couches principales. La première consiste à mettre en miroir les ports réseau sans prendre en compte les VLAN. Si vous mettez en miroir un port de jonction, assurez-vous de filtrer des VLAN spécifiques ou de comprendre que vous mettrez en miroir le trafic de tous les VLAN sur cette jonction, ce qui peut entraîner des quantités inattendues de données en miroir. La deuxième erreur consiste à utiliser un port de destination faisant partie d'un EtherChannel. Les ports de destination ne peuvent pas faire partie d'un groupe agrégé. Par conséquent, si vous effectuez une mise en miroir sur des liaisons EtherChannel, vous devrez spécifier les ports physiques individuels comme sources ou utiliser RSPAN. La troisième erreur est d'oublier de mettre à jour votre configuration après les mises à jour du firmware du switch. J'ai vu des sessions en miroir s'interrompre après une mise à jour mineure de l'IOS, car le comportement par défaut de la mise en miroir peut changer. Testez toujours le nouveau micrologiciel sur un commutateur de test avant de le déployer sur votre couche principale et enregistrez une sauvegarde de votre configuration actuelle avant la mise à jour.
Si vous êtes encore en train d'évaluer du matériel pour votre couche principale, n'oubliez pas que tous les commutateurs ne sont pas conçus pour répondre aux exigences de la mise en miroir de la couche principale. Un commutateur réseau de campus qui fonctionne bien pour les déploiements de couche d'accès peut ne pas avoir les capacités de débit ou de mise en miroir nécessaires pour gérer les charges de trafic principales. Par exemple, notre gamme de commutateurs L3 Core prend en charge jusqu'à 16 sessions SPAN, peut mettre en miroir jusqu'à 32 interfaces simultanément et inclut une mise en miroir basée sur le matériel pour éviter les baisses de performances. Si vous travaillez avec une petite équipe ou un réseau de succursales, notre commutateur Gigabit PoE géré à 24 ports offre une fonctionnalité de mise en miroir fiable à une échelle adaptée, tout en prenant en charge l'alimentation de vos appareils périphériques tels que les points d'accès et les caméras IP.
En fin de compte, la mise en miroir des ports sur votre commutateur de couche principale n'est pas seulement une configuration technique : c'est un élément essentiel pour assurer le bon fonctionnement de votre réseau, sécuriser vos données et résoudre les problèmes avant qu'ils n'affectent votre entreprise. Que vous soyez un architecte réseau concevant un nouveau campus d'entreprise ou un responsable informatique dépannant un ralentissement persistant du réseau, prendre le temps de configurer correctement la mise en miroir des ports s'avérera payant en termes de visibilité et de fiabilité.
Si vous recherchez un équipement réseau hautes performances pour prendre en charge vos besoins en matière de couche centrale et de mise en miroir de ports, ou si vous avez des questions sur la configuration de ces fonctionnalités pour votre réseau spécifique, contactez notre équipe pour vous connecter à des fins de recherche et de consultation.
Références
- Systèmes Cisco. (2023). Guide de configuration des services de commutation Cisco IOS : configuration de SPAN et RSPAN.
- Réseaux Juniper. (2022). Bibliothèque de fonctionnalités Junos OS Layer 2 : mise en miroir de ports et SPAN distant.
- IEEE 802.1Q-2018. Réseaux locaux pontés virtuels : ponts de contrôle d'accès aux médias (MAC) et réseaux locaux pontés virtuels. Article 9 : Mise en miroir des ports de pont.
- Magazine d'informatique en réseau. (2024). Meilleures pratiques pour la mise en miroir des ports dans les architectures de réseau central.
- Réseaux Arista. (2023). Guide de configuration Arista EOS : analyseur de port commuté (SPAN) et SPAN distant (RSPAN).


